第29篇:默认路由(0.0.0.0/0)的应用场景
关键词:默认路由、0.0.0.0/0、缺省路由、末端网络、出口路由、路由简化
一、引言
默认路由(Default Route)也称为缺省路由,是一种目标网络为 0.0.0.0、掩码为 0 的特殊路由。它的配置非常简单:当路由表中没有更精确的路由匹配时,数据包走默认路由转发。默认路由是简化路由表的最有效手段,广泛应用于末端网络和出口路由场景。
二、核心概念
2.1 默认路由的特点
| 维度 | 说明 |
|---|---|
| 目标地址 | 0.0.0.0 |
| 子网掩码 | 0.0.0.0(/0) |
| 匹配范围 | 全部 IP 地址(0.0.0.0 ~ 255.255.255.255) |
| 匹配优先级 | 最低(按最长匹配原则最后匹配) |
| 配置方式 | 静态配置或动态协议生成 |
2.2 默认路由的匹配顺序
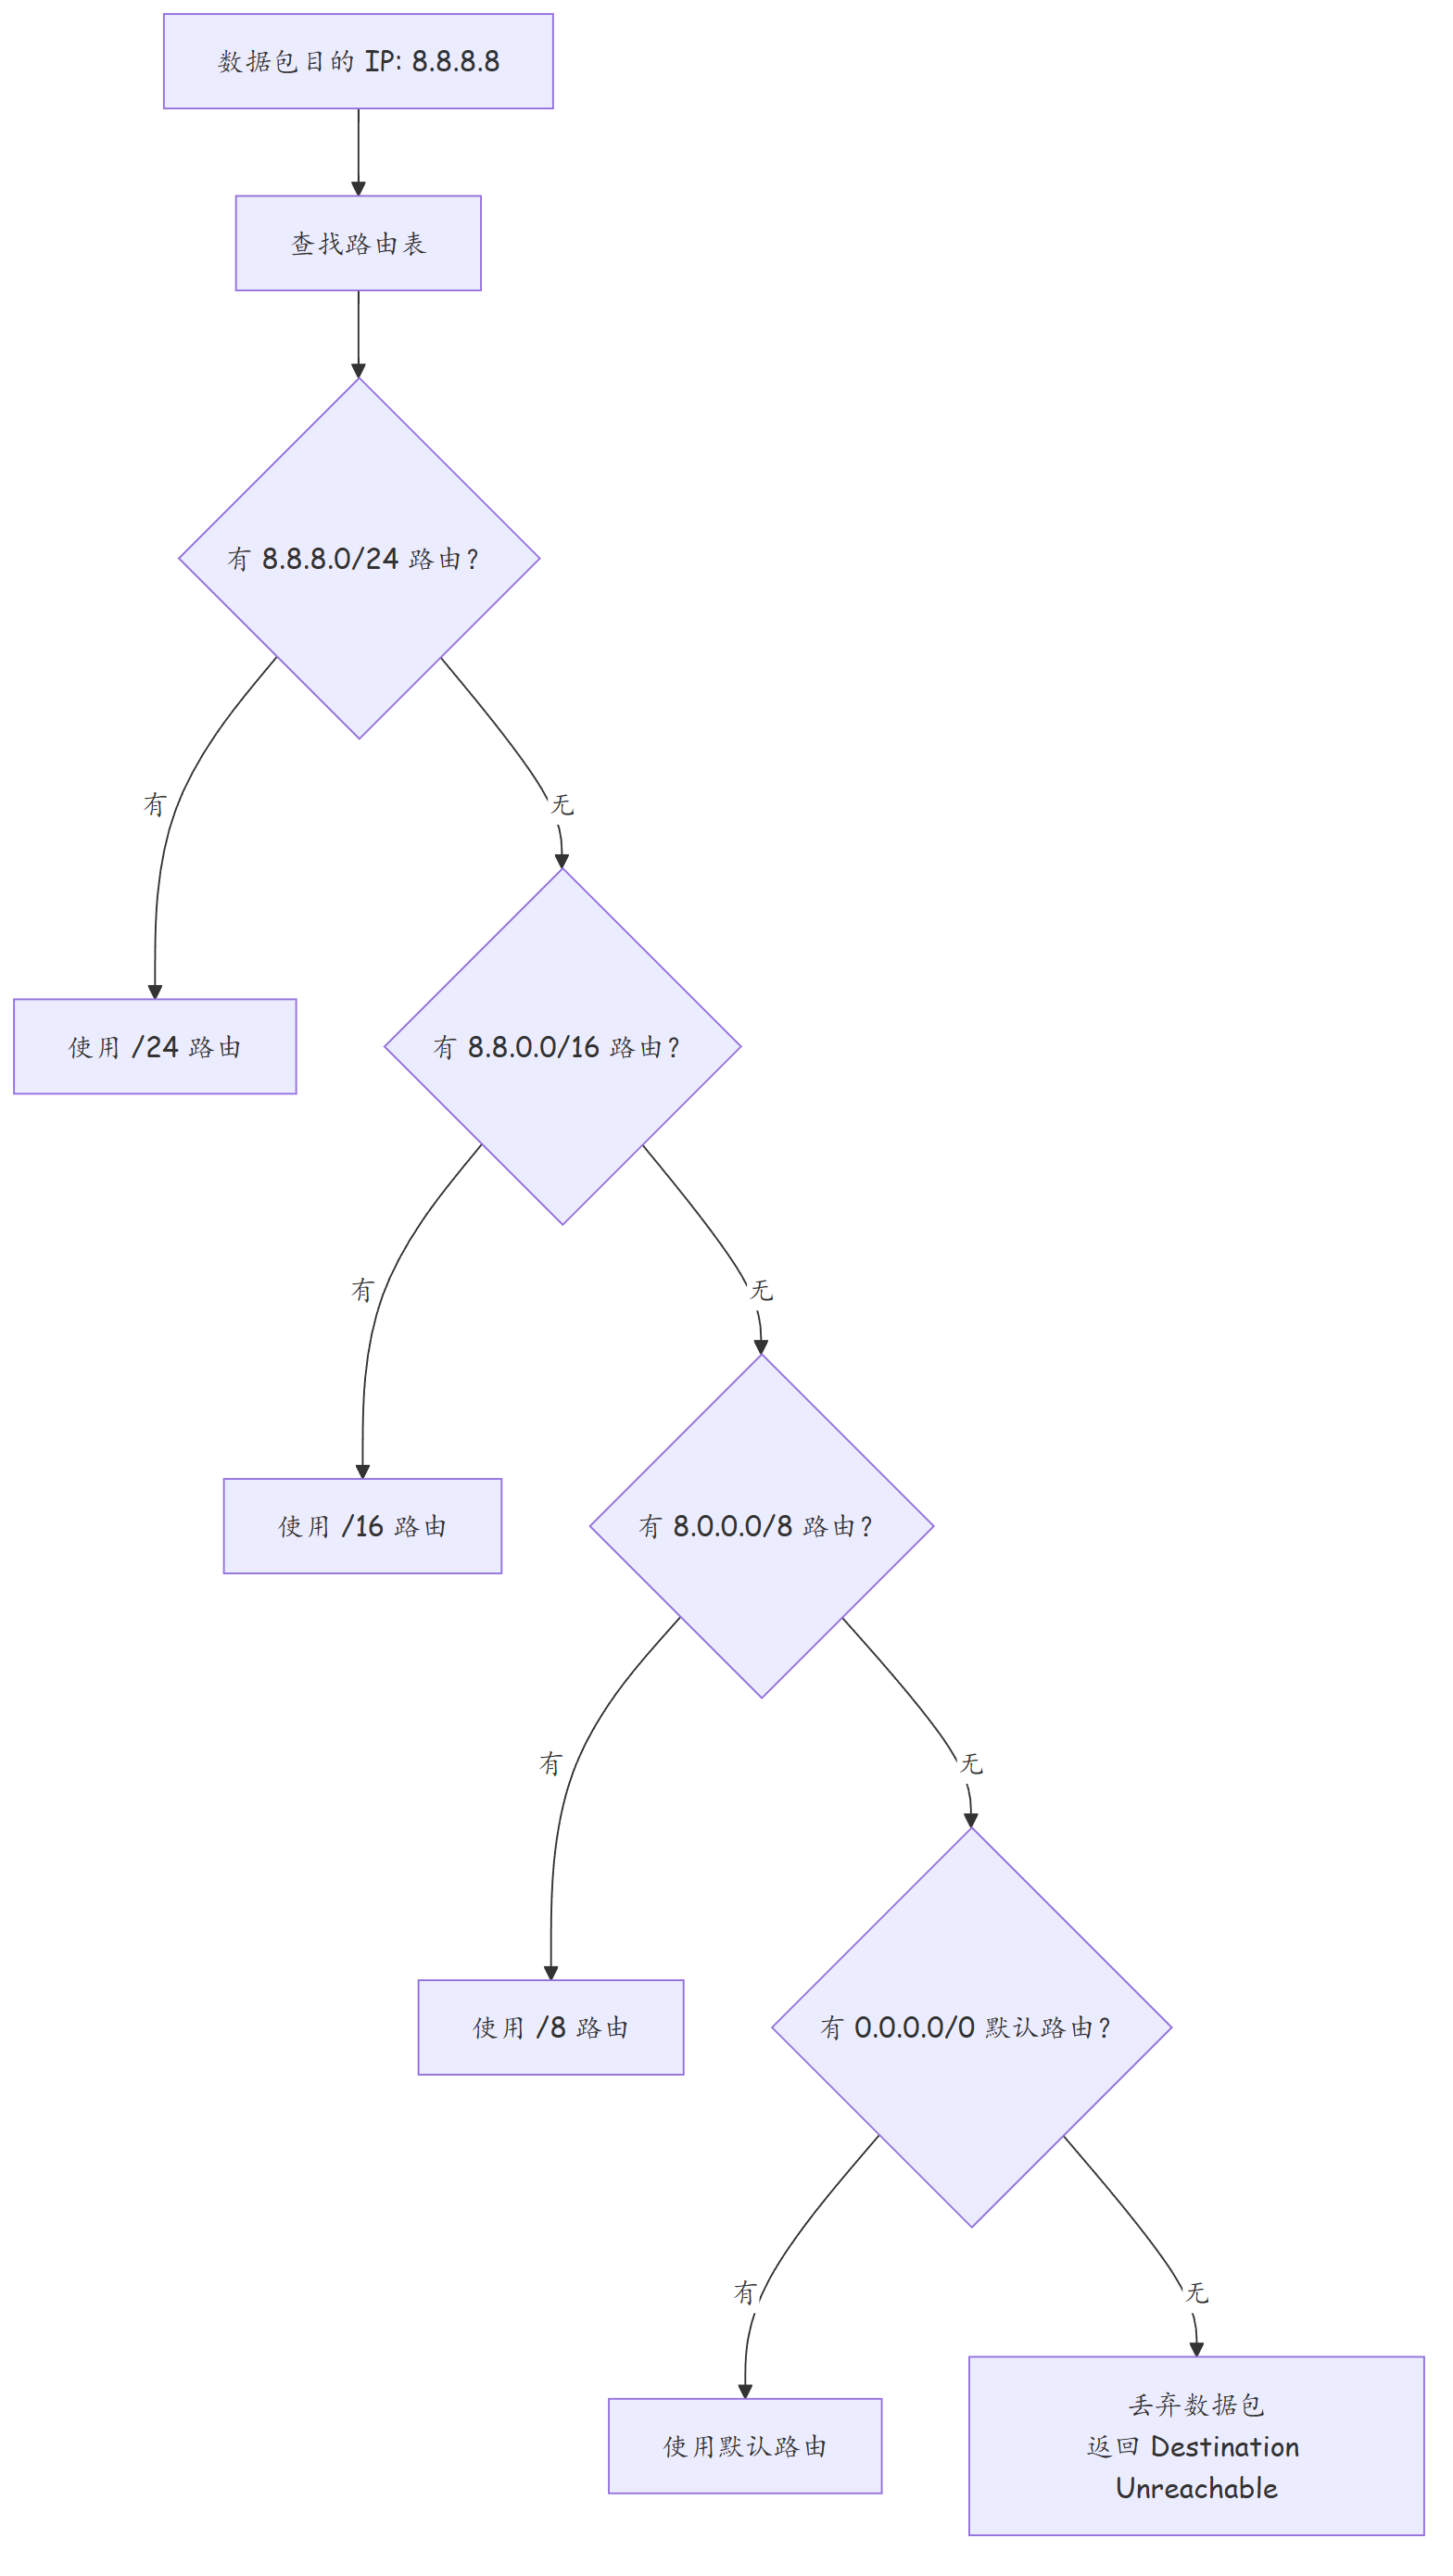
默认路由的掩码为 /0,是所有路由中最短的掩码。根据最长匹配原则,默认路由只有在没有其他更精确路由匹配时才会被选中。
| 目标 IP | 路由表中的路由 | 匹配结果 |
|---|---|---|
| 192.168.10.100 | 192.168.10.0/24(直连路由) | 匹配 /24 路由,优先 |
| 10.0.0.100 | 10.0.0.0/8(静态路由) | 匹配 /8 路由,优先 |
| 8.8.8.8 | 无 → 0.0.0.0/0(默认路由) | 匹配默认路由 |
2.3 默认路由的应用场景
| 场景 | 说明 |
|---|---|
| 末端网络出口 | 只支持一个上游出口,未知流量都走默认路由 |
| 家庭/企业网关 | 家用/企业路由器指向 ISP 的默认路由 |
| 简化分支路由 | 分支路由器只配默认路由指向总部,具体路由回总部学习 |
| 路由黑洞 | 指向 Null0 接口的默认路由,丢弃任何不期望的流量 |
三、技术细节
3.1 默认路由的配置方法
# 方法1:静态默认路由
[HUAWEI] ip route-static 0.0.0.0 0 10.0.0.2

# 方法2:指定出接口(适用于点对点接口,如 Serial;以太网应指定下一跳)
[HUAWEI] ip route-static 0.0.0.0 0 Serial 1/0/0

# 方法3:动态路由协议生成默认路由
# OSPF 注入默认路由
[OSPF-1] default-route-advertise

# RIP 注入默认路由
[RIP-1] default-route-originate

# 方法4:静态路由联动接口状态(先定义 track,再在路由中引用 track 编号)
[HUAWEI] track 1 interface GigabitEthernet 0/0/1
[HUAWEI] ip route-static 0.0.0.0 0 10.0.0.2 track 1
# 当 GE0/0/1 变为 Down 时,该默认路由自动撤销
3.2 最长匹配原则与默认路由
3.3 默认路由的注入
| 协议 | 注入方式 | 命令 |
|---|---|---|
| OSPF | ASBR 以 Type-5 LSA 注入;区域间默认路由由 ABR 以 Type-3 通告 | default-route-advertise |
| RIP | 主动 originate 默认路由 | default-route-originate |
| 静态 | 配置后通过 import-route 引入 |
import-route direct/static |
| BGP | 通过 network 宣告默认路由 |
network 0.0.0.0 0.0.0.0 |
3.4 路由黑洞(Blackhole)
路由黑洞是指向 NULL0 接口的静态路由:匹配到该网段的报文被直接丢弃,不返回 ICMP 不可达,常用于丢弃不符合预期的流量。注意黑洞路由应指向具体前缀,而不是 0.0.0.0/0(那样会把全部流量都丢弃)。
# 对不期望到达的网段做黑洞(接口名 NULL0,中间无空格)
[HUAWEI] ip route-static 192.168.100.0 24 NULL0
四、实战配置/案例分析
4.1 案例一:企业分支默认路由配置
需求:某企业有 10 个分支机构,每个分支只通过一条链路上连到总部。
# 分支路由器配置(每台类似)
[Branch-R] interface GigabitEthernet 0/0/0
[Branch-R-GigabitEthernet0/0/0] ip address 192.168.10.1 24   # 内部

[Branch-R] interface Serial 1/0/0
[Branch-R-Serial1/0/0] ip address 10.0.0.2 30                # 总部

# 配置默认路由指向总部
[Branch-R] ip route-static 0.0.0.0 0 10.0.0.1

# 验证
<Branch-R> display ip routing-table
Destination/Mask    Proto  Pre  Cost      NextHop         Interface
10.0.0.0/30         Direct 0    0         10.0.0.2        Serial1/0/0
192.168.10.0/24     Direct 0    0         192.168.10.1    GE0/0/0
0.0.0.0/0           Static 60   0         10.0.0.1        Serial1/0/0  ← 默认路由

# PC 访问任意公网 IP(如 8.8.8.8)
# 路由表中无 8.0.0.0/8 → 匹配 0.0.0.0/0 → 发往 10.0.0.1(总部)
4.2 案例二:总部路由指向各分支
# 总部路由器配置
[Core-R] interface Serial 1/0/0
[Core-R-Serial1/0/0] ip address 10.0.0.1 30   # 接入分支 1

[Core-R] interface Serial 1/0/1
[Core-R-Serial1/0/1] ip address 10.0.0.5 30   # 接入分支 2

# 为每个分支配置静态明细路由
[Core-R] ip route-static 192.168.10.0 24 10.0.0.2    # 分支 1
[Core-R] ip route-static 192.168.20.0 24 10.0.0.6    # 分支 2
# 每个分支一行,规模较大时推荐使用动态路由协议自动学习
4.3 案例三:多 ISP 默认路由负载分担
# 企业路由器接入两个 ISP
[Edge-R] ip route-static 0.0.0.0 0 203.0.113.1    # ISP1
[Edge-R] ip route-static 0.0.0.0 0 198.51.100.1   # ISP2

# 等价默认路由 → 负载分担
<Edge-R> display ip routing-table 0.0.0.0 0
Destination/Mask    Proto  Pre  Cost      NextHop         Interface
0.0.0.0/0           Static 60   0         203.0.113.1     GE0/0/1
0.0.0.0/0           Static 60   0         198.51.100.1    GE0/0/2
4.4 案例四:默认路由与路由黑洞
[HUAWEI] display ip routing-table
Destination/Mask    Proto  Pre  Cost      NextHop         Interface
192.168.20.0/24     OSPF   10   20        10.0.0.2        GE0/0/1     ← OSPF 路由
0.0.0.0/0           Static 60   0         203.0.113.1     GE0/0/2     ← 默认路由

# 192.168.20.0/24 走 OSPF(优先级 10,比静态的 60 高)
# 其他未知流量走默认路由 → ISP

# 假设 OSPF 路由丢失
# 192.168.20.0/24 找不到 → 匹配默认路由 → 走 ISP → 错误
# 这就是为什么要补充明细路由
五、总结
| 场景 | 推荐方案 | 说明 |
|---|---|---|
| 末端分支出口 | 静态默认路由 | 最简单有效 |
| 多 ISP 负载分担 | 等价默认路由 | 双 ISP 出口 |
| 动态路由兜底 | 动态生成默认路由 | OSPF/BGP 注入 |
| 路由兜底防环 | 指向 NULL0 的黑洞路由 | 防止非法流量 |
| 注意事项 | 说明 |
|---|---|
| 确保明细路由在前 | 默认路由是兜底,必须有明细路由优先 |
| 回程路由 | 对端必须有回程路由 |
| 默认路由冲突 | 配置多条默认路由时注意优先级和负载分担 |
| 静态默认路由配置会丢失 | 配置后 save |
思考
- 默认路由 0.0.0.0/0 的掩码为 /0,意味着能匹配哪些 IP 地址?
- 如果路由表中同时存在 0.0.0.0/0 和 10.0.0.0/8,目标 IP 为 10.1.1.1 的数据包会匹配哪条路由?
- 为什么分支配置默认路由就能访问总部,总部却需要明细路由?
下篇预告:第30篇:浮动静态路由:主备路径的最佳方案