第1篇:认识网络设备:交换机、路由器、防火墙长什么样
关键词:交换机 路由器 防火墙 网络设备 OSI模型 物理接口 华为设备
一、引言
走进任何一个企业的机房或配线间,映入眼帘的是各种不同形态的网络设备:有密密麻麻网口的小铁盒子,有多块业务插槽的大机箱,还有前面板布满指示灯的设备柜。这些设备虽然外观各异,但各自在网络中承担着明确的角色分工。
很多刚接触网络的工程师面对这些设备会产生几个困惑: - 怎么区分一台设备是交换机还是路由器? - 防火墙和路由器长得很像,它们到底有什么不同? - 设备前面板上各种接口和指示灯代表什么含义?
本文将从外观识别、功能定位、接口类型三个维度,带你系统认识网络中最核心的三类设备:交换机、路由器、防火墙。
二、交换机:局域网的数据搬运工
2.1 交换机的定位
交换机(Switch)工作在 OSI 参考模型的第二层(数据链路层),核心功能是根据 MAC 地址进行数据帧的转发。可以把交换机想象成一个智能化的"网线交叉连接板"——它接收来自一个端口的数据帧,查看目标 MAC 地址,然后将数据从正确的端口发送出去。
2.2 交换机外观识别
桌面型交换机(如华为 S5720-28C-EI): - 体积小巧,通常为 1U 机架式或桌面摆放 - 前面板密集排列 RJ45 电口(铜缆接口) - 部分端口支持 POE(以太网供电),旁边有黄色或蓝色标识 - 右侧通常配有 2~4 个光口(SFP/SFP+),用于上联 - 前面板有电源指示灯(PWR)、系统状态指示灯(SYS) - 常见端口数量:8、24、48 口
框式交换机(如华为 CloudEngine 16800): - 大型机箱结构,可插拔业务板卡(单板) - 支持多槽位,主备控制板 + 多块业务板 + 电源模块 - 单框可提供数百个万兆/十万兆端口 - 适用于数据中心核心层
2.3 交换机关键接口
| 接口类型 | 常见名称 | 速率 | 典型用途 |
|---|---|---|---|
| 电口 | GE(千兆电)/ FE(百兆电) | 100M/1G | 连接终端 PC、AP、摄像头 |
| 光口 | SFP/SFP+/QSFP+ | 1G/10G/40G/100G | 设备间互联、上联 |
| 管理口 | AUX/CONSOLE | 115200bps | 本地控制台配置管理 |
| 堆叠口 | Stack/Uplink | 10G/25G/40G | 交换机堆叠互联 |
三、路由器:不同网络之间的桥梁
3.1 路由器的定位
路由器(Router)工作在 OSI 参考模型的第三层(网络层),核心功能是根据 IP 地址进行数据包的路由转发。如果说交换机是在"同一局域网内找邻居",路由器就是在"不同网络之间找路"。
路由器的核心能力: - 路由选择:维护路由表,根据目标 IP 选择最优路径 - 协议运行:支持 OSPF、ISIS、BGP 等路由协议实现自动选路 - NAT 转换:将内网私有地址转换为公网地址 - 策略控制:基于 ACL 实现流量过滤和策略路由
3.2 路由器外观识别
接入路由器(如华为 AR6140): - 1U 机架式,体积与桌面交换机接近但略宽 - 前面板接口种类丰富:GE 电口、SFP 光口、WAN 口 - 通常配有 USB 接口(用于 4G/5G 上网卡) - 部分型号支持 LTE/5G 模块插槽
业务路由器(如华为 NE40E): - 大型框式设备,支持线卡热插拔 - 前面板以光口为主,端口密度高 - 配备独立主控板和交换网板 - 用于运营商核心路由或大型企业骨干网
3.3 路由器 vs 交换机:关键区别
| 对比维度 | 交换机 | 路由器 |
|---|---|---|
| 工作层次 | 二层(L2)为主 | 三层(L3)为主 |
| 转发依据 | MAC 地址表 | 路由表(IP 地址) |
| 隔离广播 | VLAN 隔离 | 子网隔离 |
| 协议支持 | STP、VLAN | OSPF、BGP、IS-IS |
| 典型部署 | 接入层、汇聚层 | 出口、边界、骨干 |
四、防火墙:网络安全的守门员
4.1 防火墙的定位
防火墙(Firewall)本质上是一台"有安全策略的路由器"。它工作在 OSI 模型的第三层及以上(网络层到应用层),核心功能是根据预设的安全策略对通过的数据包进行检查和过滤。
防火墙的核心能力: - 访问控制:基于源/目的 IP、端口、协议的允许或拒绝策略 - 状态检测:跟踪连接状态,只允许合法回包通过 - 应用识别:深度包检测(DPI)识别应用类型 - 入侵防御:检测并拦截已知攻击行为 - 区域隔离:通过安全区域(Trust、Untrust、DMZ 等)实现不同网络域之间的隔离
4.2 防火墙外观识别
一体化安全网关(如华为 USG6000E 系列): - 外观与接入路由器高度相似,1U 机架式 - 前面板接口通常为 GE/SFP 组合 - 区别在于设备标签标注"Firewall"或"USG"型号 - 部分型号支持 IPS 安全许可插槽
框式防火墙(如华为 USG9500): - 大型机箱,支持安全板卡和服务板卡 - 可提供 Tbps 级吞吐量 - 用于数据中心或运营商级部署
4.3 防火墙安全区域模型
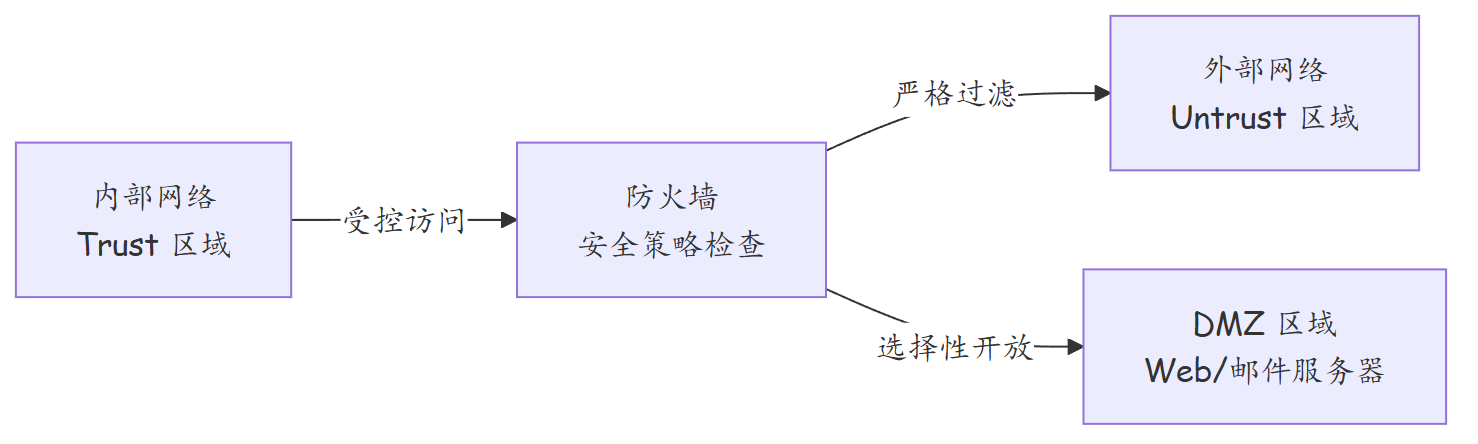
防火墙通过安全区域实现分层防护: - Trust 区域:受信任的内部网络,如办公网 - Untrust 区域:不受信任的外部网络,如互联网 - DMZ 区域:半信任区域,放置对外提供服务的服务器 - Local 区域:防火墙设备本身的管理接口
4.4 华为防火墙典型接口规划
| 接口 | 绑定区域 | 连接对象 | 说明 |
|---|---|---|---|
| GE 0/0/0 | Trust | 内部交换机 | 连接内网核心交换机 |
| GE 0/0/1 | Untrust | 运营商 | 连接 ISP 宽带/专线 |
| GE 0/0/2 | DMZ | Web 服务器 | 对外提供 Web 服务 |
| GE 0/0/0(MGMT) | Local | 管理终端 | 防火墙自身管理口 |
五、三类设备在网络中的位置
一个典型的企业网络架构中,三类设备的部署位置如下:
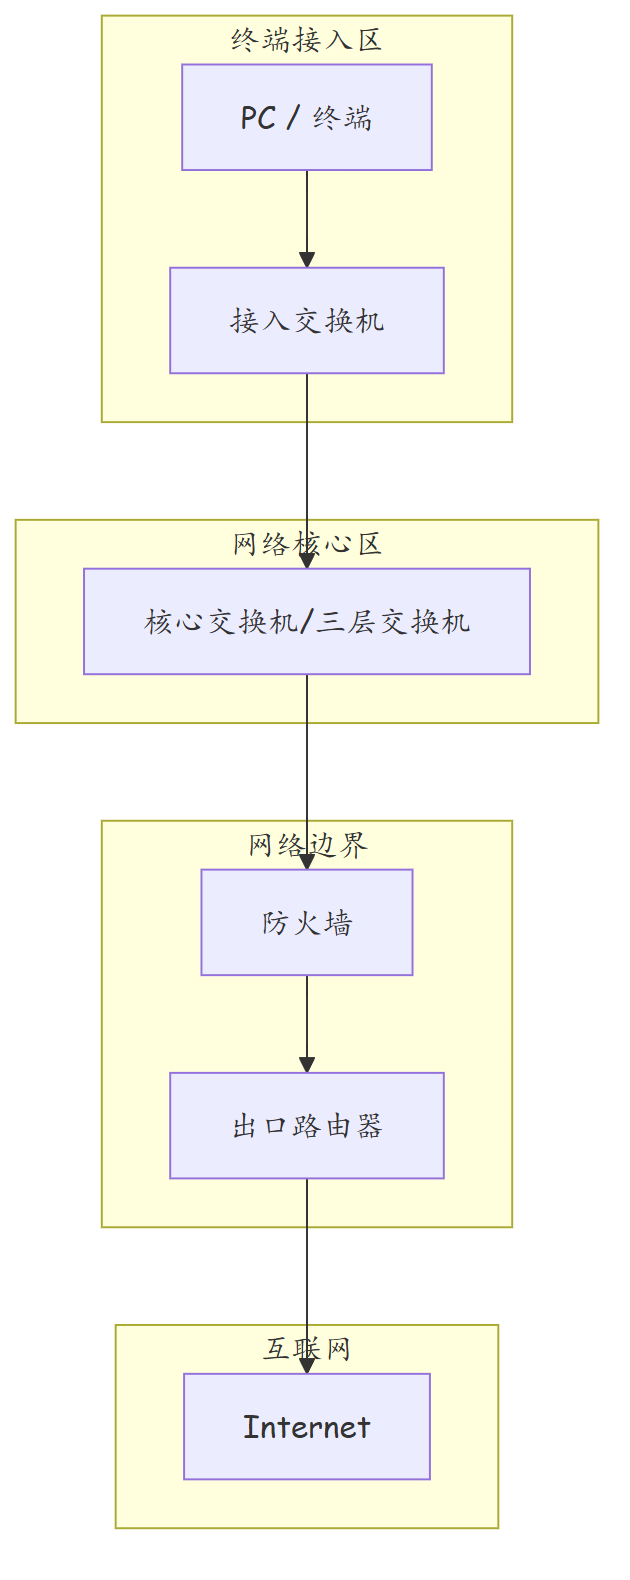
数据流向:PC 发起请求 → 接入交换机(二层转发) → 核心交换机(三层路由) → 防火墙(安全检查) → 出口路由器(NAT 转换) → 互联网
六、总结
| 设备类型 | 核心功能 | 工作层次 | 转发依据 | 典型型号 | 部署位置 |
|---|---|---|---|---|---|
| 交换机 | 数据帧转发 | L2(数据链路层) | MAC 地址表 | S5720、CE6860 | 接入层/汇聚层 |
| 路由器 | 数据包路由 | L3(网络层) | 路由表(IP) | AR6140、NE40E | 出口/骨干 |
| 防火墙 | 安全策略过滤 | L3-L7 | 安全策略 | USG6000E、USG9500 | 网络边界 |
核心要点: 1. 交换机解决"同一网络内如何高效转发",路由器解决"不同网络间如何选路",防火墙解决"谁能通过谁不能通过" 2. 外观上,三类设备均有机架式 1U 形态,需通过型号标签和面板标识区分 3. 实际企业中,三类设备协同工作,形成完整的网络通信与安全架构
思考题
- 某公司只有 20 台 PC 需要联网并访问互联网,你认为最少需要哪几类设备?画出你的组网思路。
- 华为 S5720 交换机标注为"L2/L3 交换机",它既能做交换机又能做路由器,这与前面说的"交换机工作在 L2"是否矛盾?为什么?
- 防火墙的 DMZ 区域为什么要单独划分?直接放在 Trust 区域不行吗?
下篇预告
认识了网络设备的外观和功能后,下一步我们要从最基础的物理连接开始——网线是怎么制作的?为什么有的网线能通、有的不能通?T568A 和 T568B 到底有什么区别?下一篇文章《网线怎么做:T568A/T568B 线序标准》将带你了解网络物理层的基础知识。