第10篇:三层交换机 VLANIF 接口实战配置
关键词:三层交换机 VLANIF 跨VLAN路由 直连路由 Huawei VRP 综合配置
一、引言
单臂路由虽然经典,但在实际企业网络中,更常用的方案是使用三层交换机的 VLANIF 接口实现跨 VLAN 路由。三层交换机兼具二层交换的高速转发和三层路由的智能选路能力,成为企业网络的"标准配置"。
一个真实的案例:某中型企业有 200 人,分为行政(VLAN 10)、技术(VLAN 20)、财务(VLAN 30)三个部门,以及服务器区(VLAN 100)。各部门需要互相访问共享资源,但财务部需要与其他部门做一定的访问隔离。网络工程师使用一台华为 S5735-L24T4X-A 三层交换机作为核心设备,通过 VLANIF 接口实现了所有跨 VLAN 通信。
本文将通过一个完整的实战案例,从 VLAN 规划、端口配置、VLANIF 配置到路由验证,手把手教你完成三层交换机的配置。
二、组网设计与规划
2.1 拓扑设计
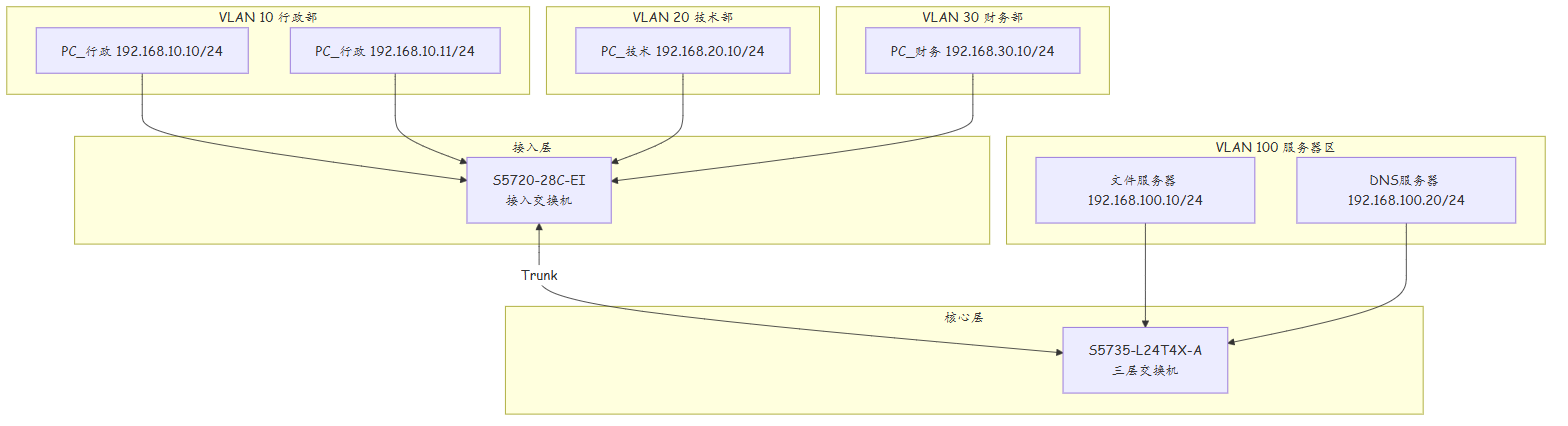
2.2 IP 地址规划表
| VLAN ID | 名称 | 网段 | 子网掩码 | 网关(VLANIF) | 可用 IP 范围 |
|---|---|---|---|---|---|
| 10 | OFFICE | 192.168.10.0/24 | 255.255.255.0 | 192.168.10.1 | .2 ~ .254 |
| 20 | TECH | 192.168.20.0/24 | 255.255.255.0 | 192.168.20.1 | .2 ~ .254 |
| 30 | FINANCE | 192.168.30.0/24 | 255.255.255.0 | 192.168.30.1 | .2 ~ .254 |
| 100 | SERVER | 192.168.100.0/24 | 255.255.255.0 | 192.168.100.1 | .2 ~ .254 |
2.3 端口规划表
| 设备 | 端口 | 类型 | VLAN | 连接对象 |
|---|---|---|---|---|
| S5720(接入交换机) | GE0/0/1~5 | Access | 10 | 行政部 PC |
| S5720(接入交换机) | GE0/0/6~10 | Access | 20 | 技术部 PC |
| S5720(接入交换机) | GE0/0/11~15 | Access | 30 | 财务部 PC |
| S5720(接入交换机) | GE0/0/24 | Trunk | 10,20,30 | 上联核心交换机 |
| S5735-L24T4X-A(核心交换机) | GE0/0/1 | Trunk | 10,20,30 | 下联接入交换机 |
| S5735-L24T4X-A(核心交换机) | GE0/0/22 | Access | 100 | 文件服务器 |
| S5735-L24T4X-A(核心交换机) | GE0/0/23 | Access | 100 | DNS 服务器 |
三、接入层交换机配置
3.1 VLAN 批量创建与端口配置
# ========== S5720 接入交换机 ==========

# 1. 批量创建 VLAN
<HUAWEI> system-view
[HUAWEI] sysname ACCESS-SW
[ACCESS-SW] vlan batch 10 20 30

# 2. 配置行政部接入端口(VLAN 10)
[ACCESS-SW] port-group 1
[ACCESS-SW-port-group1] group-member GigabitEthernet 0/0/1 to GigabitEthernet 0/0/5
[ACCESS-SW-port-group1] port link-type access
[ACCESS-SW-port-group1] port default vlan 10
[ACCESS-SW-port-group1] quit

# 3. 配置技术部接入端口(VLAN 20)
[ACCESS-SW] port-group 2
[ACCESS-SW-port-group2] group-member GigabitEthernet 0/0/6 to GigabitEthernet 0/0/10
[ACCESS-SW-port-group2] port link-type access
[ACCESS-SW-port-group2] port default vlan 20
[ACCESS-SW-port-group2] quit

# 4. 配置财务部接入端口(VLAN 30)
[ACCESS-SW] port-group 3
[ACCESS-SW-port-group3] group-member GigabitEthernet 0/0/11 to GigabitEthernet 0/0/15
[ACCESS-SW-port-group3] port link-type access
[ACCESS-SW-port-group3] port default vlan 30
[ACCESS-SW-port-group3] quit

# 5. 配置上联 Trunk 端口
[ACCESS-SW] interface GigabitEthernet 0/0/24
[ACCESS-SW-GigabitEthernet0/0/24] description Uplink-to-Core-SW
[ACCESS-SW-GigabitEthernet0/0/24] port link-type trunk
[ACCESS-SW-GigabitEthernet0/0/24] port trunk allow-pass vlan 10 20 30
[ACCESS-SW-GigabitEthernet0/0/24] quit
技巧:使用
port-group(端口组)可以一次性对多个端口做相同配置,大幅提高配置效率。
3.2 接入层配置验证
# 查看所有端口 VLAN 分配
[ACCESS-SW] display port vlan

# 查看 Trunk 端口允许的 VLAN
[ACCESS-SW] display trunk port

# 查看端口摘要状态
[ACCESS-SW] display interface brief
四、核心三层交换机配置
4.1 VLAN 与端口配置
# ========== S5735 核心三层交换机 ==========

# 1. 创建所有 VLAN
<HUAWEI> system-view
[HUAWEI] sysname CORE-SW
[CORE-SW] vlan batch 10 20 30 100

# 2. 配置下联接入交换机的 Trunk 端口
[CORE-SW] interface GigabitEthernet 0/0/1
[CORE-SW-GigabitEthernet0/0/1] description Downlink-to-Access-SW
[CORE-SW-GigabitEthernet0/0/1] port link-type trunk
[CORE-SW-GigabitEthernet0/0/1] port trunk allow-pass vlan 10 20 30
[CORE-SW-GigabitEthernet0/0/1] quit

# 3. 配置服务器区 Access 端口(VLAN 100)
[CORE-SW] interface GigabitEthernet 0/0/22
[CORE-SW-GigabitEthernet0/0/22] description File-Server
[CORE-SW-GigabitEthernet0/0/22] port link-type access
[CORE-SW-GigabitEthernet0/0/22] port default vlan 100
[CORE-SW-GigabitEthernet0/0/22] quit

[CORE-SW] interface GigabitEthernet 0/0/23
[CORE-SW-GigabitEthernet0/0/23] description DNS-Server
[CORE-SW-GigabitEthernet0/0/23] port link-type access
[CORE-SW-GigabitEthernet0/0/23] port default vlan 100
[CORE-SW-GigabitEthernet0/0/23] quit
4.2 VLANIF 接口配置(核心步骤)
# 4. 配置各 VLAN 的 VLANIF 接口(网关)

# VLAN 10 网关
[CORE-SW] interface Vlanif 10
[CORE-SW-Vlanif10] description Gateway-for-OFFICE-VLAN10
[CORE-SW-Vlanif10] ip address 192.168.10.1 255.255.255.0
[CORE-SW-Vlanif10] quit

# VLAN 20 网关
[CORE-SW] interface Vlanif 20
[CORE-SW-Vlanif20] description Gateway-for-TECH-VLAN20
[CORE-SW-Vlanif20] ip address 192.168.20.1 255.255.255.0
[CORE-SW-Vlanif20] quit

# VLAN 30 网关
[CORE-SW] interface Vlanif 30
[CORE-SW-Vlanif30] description Gateway-for-FINANCE-VLAN30
[CORE-SW-Vlanif30] ip address 192.168.30.1 255.255.255.0
[CORE-SW-Vlanif30] quit

# VLAN 100 网关
[CORE-SW] interface Vlanif 100
[CORE-SW-Vlanif100] description Gateway-for-SERVER-VLAN100
[CORE-SW-Vlanif100] ip address 192.168.100.1 255.255.255.0
[CORE-SW-Vlanif100] quit
4.3 验证三层路由
# 查看路由表(VLANIF 接口自动产生直连路由)
[CORE-SW] display ip routing-table
预期输出(已规整对齐):
Route Flags: R - relay, D - download to fib
------------------------------------------------------------------------------
Routing Tables: Public
         Destinations : 4        Routes : 4

Destination/Mask    Proto   Pre  Cost    Flags NextHop         Interface
192.168.10.0/24     Direct  0    0       D     192.168.10.1    Vlanif10
192.168.20.0/24     Direct  0    0       D     192.168.20.1    Vlanif20
192.168.30.0/24     Direct  0    0       D     192.168.30.1    Vlanif30
192.168.100.0/24    Direct  0    0       D     192.168.100.1   Vlanif100
重要:VLANIF 接口配置 IP 地址后,交换机自动生成对应的直连路由条目(Protocol = Direct),无需手动配置静态路由。
4.4 跨 VLAN 连通性测试
# 从交换机侧模拟各部门互访(注意:-a 后必须是交换机自身接口的 IP)

# 行政部访问技术部(使用 VLANIF 10 作为源)
[CORE-SW] ping -a 192.168.10.1 192.168.20.10

# 行政部访问服务器区(使用 VLANIF 10 作为源)
[CORE-SW] ping -a 192.168.10.1 192.168.100.10

# 财务部访问服务器区(使用 VLANIF 30 作为源)
[CORE-SW] ping -a 192.168.30.1 192.168.100.20
注意:
ping -a参数要求源 IP 必须是本机已配置的接口 IP(如 VLANIF 网关192.168.10.1),不能填写下属 PC 的 IP。真实业务连通性测试建议在 PC 端直接ping 192.168.20.10等目标地址。
五、VLANIF 接口高级特性
5.1 VLANIF 接口状态条件
VLANIF 接口的 Up/Down 状态取决于以下条件:
| 条件 | 说明 |
|---|---|
| VLAN 存在 | 对应的 VLAN 已创建 |
| 配置了 IP 地址 | VLANIF 接口配置了 IP |
| 至少一个 Active 成员端口 | 该 VLAN 下至少有一个端口状态为 UP |
注意: VLANIF 协议 Up 的前提:VLAN 已创建 + VLANIF 已配 IP + 该 VLAN 内至少有一个二层成员端口(物理 Access 或 Trunk 放行且该VLAN在该端口活跃)处于 Up/Up 并能承载业务。若所有成员口物理 down、被 shutdown、或 Trunk 未放行该 VLAN,VLANIF 可进入 protocol-down,直连路由被撤。
# 查看 VLANIF 接口状态
[CORE-SW] display interface Vlanif 10
输出示例:
Vlanif10 current state : UP
Line protocol current state : UP
Description: Gateway-for-OFFICE-VLAN10
Internet Address is 192.168.10.1/24
5.2 VLANIF 接口 MTU 配置
# 默认 MTU 为 1500,可通过以下命令修改
[CORE-SW] interface Vlanif 10
[CORE-SW-Vlanif10] mtu 9000           # 启用 Jumbo Frame
[CORE-SW-Vlanif10] quit
5.3 VLANIF 接口 Proxy ARP
# 在 VLANIF 接口上开启代理 ARP
[CORE-SW] interface Vlanif 10
[CORE-SW-Vlanif10] arp-proxy enable
注意:华为 VRP 中开启 Proxy ARP 的标准命令是
arp-proxy enable(连字符),注意不要写成arp proxy-enable。
5.4 接口描述与排障
# 查看所有 VLANIF 接口描述
[CORE-SW] display current-configuration | include Vlanif

# 查看某 VLANIF 的详细配置
[CORE-SW] display current-configuration interface Vlanif 10
六、ACL 访问控制(可选进阶)
6.1 财务隔离场景
需求:禁止财务部(VLAN 30)访问技术部(VLAN 20),但允许财务访问服务器区(VLAN 100)。
# 1. 创建 ACL
[CORE-SW] acl number 3000
[CORE-SW-acl-adv-3000] rule 5 deny ip source 192.168.30.0 0.0.0.255 destination 192.168.20.0 0.0.0.255
[CORE-SW-acl-adv-3000] rule 10 permit ip
[CORE-SW-acl-adv-3000] quit

# 2. 在 VLANIF 30 inbound 方向应用 ACL
[CORE-SW] interface Vlanif 30
[CORE-SW-Vlanif30] traffic-filter inbound acl 3000
[CORE-SW-Vlanif30] quit

# 3. 验证 ACL 命中计数
[CORE-SW] display acl 3000
注意:华为 VRP 中
traffic-filter的标准格式是traffic-filter inbound acl <number>,方向在前、ACL 编号在后,参数顺序错误会导致命令无法识别。
6.2 ACL 规则执行逻辑
| 规则号 | 动作 | 源地址 | 目的地址 | 说明 |
|---|---|---|---|---|
| 5 | deny | 192.168.30.0/24 | 192.168.20.0/24 | 禁止财务访问技术部 |
| 10 | permit | any | any | 允许其他所有流量 |
注意:ACL 按规则号从小到大匹配,第一条匹配即执行。Rule 10 的
permit ip确保除 Rule 5 禁止的流量外,其他流量均放行。
七、配置备份与恢复
7.1 保存配置
# 保存当前配置到启动配置文件
[CORE-SW] save force
7.2 导出配置
# 通过 TFTP 导出配置
[CORE-SW] tftp 192.168.100.50 put vrpcfg.zip
7.3 查看运行配置
# 查看完整运行配置
[CORE-SW] display current-configuration

# 查看特定部分配置
[CORE-SW] display current-configuration interface vlanif
[CORE-SW] display current-configuration | include vlan
八、常见故障排查
8.1 跨 VLAN Ping 不通排查清单
| 步骤 | 检查项 | 命令 |
|---|---|---|
| 1 | VLANIF 接口 UP | display interface Vlanif 10 |
| 2 | 直连路由存在 | display ip routing-table |
| 3 | Trunk 链路正常 | display interface brief |
| 4 | Trunk 放行 VLAN | display trunk port |
| 5 | PC 网关正确 | PC 端 ipconfig |
| 6 | 交换机 ARP 学习 | display arp |
| 7 | ACL 未拦截 | display acl all |
| 8 | VLANIF 无绑定 ACL | display current-configuration interface Vlanif 10 |
8.2 故障案例:VLANIF Down
现象:VLANIF 10 显示 Down,行政部 PC 无法跨 VLAN 通信。
# 排查
[CORE-SW] display interface Vlanif 10
# 输出:Line protocol current state : DOWN

# 进一步检查 VLAN 10 的成员端口状态
[CORE-SW] display vlan 10
# 发现 VLAN 10 下无 Active 端口

# 根因:接入交换机与核心交换机之间的 Trunk 链路 Down
[CORE-SW] display interface GigabitEthernet 0/0/1
# 发现物理接口 Down,检查网线连接
九、总结
| 配置步骤 | 关键命令 | 说明 |
|---|---|---|
| 创建 VLAN | vlan batch 10 20 30 100 |
批量创建所有 VLAN |
| 配置端口 | port link-type access/trunk |
端口加入 VLAN |
| 配置 Trunk | port trunk allow-pass vlan 10 20 30 |
放行需要的 VLAN |
| 配置 VLANIF | interface Vlanif N + ip address |
为 VLAN 提供网关 |
| 验证路由 | display ip routing-table |
确认直连路由 |
| 测试连通 | ping -a <交换机IP> <目的IP> |
验证跨 VLAN 通信 |
| 保存配置 | save force |
写入启动配置 |
核心要点: 1. VLANIF 接口是三层交换机跨 VLAN 路由的核心,每个 VLAN 对应一个 VLANIF 2. VLANIF 接口配置 IP 后自动生成直连路由,无需手动添加 3. VLANIF 状态依赖 VLAN 下至少一个 Active 成员端口 4. 接入层 Trunk 端口必须放行所有需要跨 VLAN 通信的 VLAN 5. 端口组(port-group)批量配置端口可大幅提升效率 6. ACL 可实现 VLAN 间的精细化访问控制
思考题
- 如果 VLAN 10 下的所有接入端口都被拔掉了网线,VLANIF 10 的状态会怎样?VLAN 20 的 PC 还能 Ping 通 VLAN 10 的网关吗?
ping -a 192.168.10.1 192.168.20.10中的-a参数有什么作用?如果不加-a,从交换机发起 Ping 时使用什么源地址?- ACL 规则中为什么 Rule 10(permit ip)是必要的?如果删除 Rule 10,会怎样?
下篇预告
掌握了三层交换机 VLANIF 接口的配置后,你需要深入理解华为交换机 VLAN 的创建方式和端口类型。Access、Trunk、Hybrid 三种端口到底有什么区别?Hybrid 端口为什么能同时打 Tag 和不打 Tag?下一篇文章《华为交换机 VLAN 创建与 Access/Trunk/Hybrid 端口配置》将系统解答这些核心问题。